ヘルプ Digital Risk Analyzer コンプライアンスレポート
コンプライアンスレポート
コンプライアンスとは、組織のデジタル資産が、公認の規制基準やサイバーセキュリティフレームワークによって定義されたセキュリティ要件やベストプラクティス要件に準拠しているかどうかを評価するプロセスです。これらの要件を満たすことで、セキュリティリスクの軽減、セキュリティ体制の強化、監査の簡素化、業界の期待への準拠の実証が可能になります。
Digital Risk Analyzerは、ドメインスキャン中に実行されたセキュリティアサーションを各フレームワーク内の対応するコントロールにマッピングすることで、サポートされているコンプライアンスフレームワークに照らし合わせてドメインを測定するのに役立ちます。これらのマッピングされたアサーションの結果に基づいて、コンプライアンス適合率と詳細なコンプライアンスレポートを取得できるため、ギャップの迅速な特定、修復の優先順位付け、およびすべての監視対象ドメインにおけるコンプライアンス体制の継続的な監視が可能になります。
目次
- メリット
- ユースケース
- サポートされているコンプライアンスフレームワーク
- コンプライアンスレポートへのアクセス方法
- コンプライアンスレポートのダウンロード方法
- ドメイン全体のコンプライアンス適合率の表示方法
メリット
- マッピングされたセキュリティアサーションを使用して、サポートされているコンプライアンスフレームワークに照らし合わせてドメインを測定します。
- フレームワーク固有の検出事項に基づいて、修復が必要な領域を特定します。
- すべての監視対象ドメインのコンプライアンス適合率を単一のビューから比較します。
- 個々のドメインの詳細なコンプライアンスレポートにドリルダウンします。
- 文書化や内部レビューのために、フレームワーク固有のコンプライアンスレポートをダウンロードします。
ユースケース
- 内部セキュリティレビューの前に、サポートされているフレームワーク全体のコンプライアンス適合率を比較して、組織全体のコンプライアンス体制を把握します。
- 監査結果を受け取った後、コンプライアンスレポートを使用してコンプライアンス適合率の低下につながっているセキュリティコントロールを特定し、是正処置の優先順位を決定します。
- セキュリティの堅牢化やインフラストラクチャのアップグレード後に、更新されたコンプライアンス適合率を確認して、実装された変更によってセキュリティ体制が強化されたことを検証します。
サポートされているコンプライアンスフレームワーク
Digital Risk Analyzerでサポートされているコンプライアンスフレームワークの一覧は次のとおりです。
- [NIS2]:重要エンティティおよび主要エンティティに対する欧州連合(EU)のサイバーセキュリティ要件に準拠したセキュリティコントロールの評価を支援します。
- [CIS Controls v8]:Center for Internet Security(CIS)の優先セキュリティコントロールにマッピングされた、サポートされているセキュリティアサーションに照らし合わせてドメインを評価します。
- [NIST Cybersecurity Framework (CSF) 2.0]:NIST CSFの機能およびカテゴリーにマッピングされたDigital Risk Analyzerアサーションを使用して、ドメインのセキュリティ体制を測定します。
- [Digital Operational Resilience Act (DORA)]:金融機関に対するEUのデジタルオペレーショナルレジリエンス要件に関連する、サポートされているセキュリティアサーションのコンプライアンスに関するインサイトを提供します。
コンプライアンスレポートへのアクセス方法
コンプライアンスレポートにアクセスする手順は、以下のとおりです。
- Digital Risk Analyzerアカウントにログインします。
- コンプライアンスレポートを表示するドメインをクリックします。
- 左のナビゲーションメニューから、[コンプライアンス]→いずれかのコンプライアンスフレームワークを選択します。
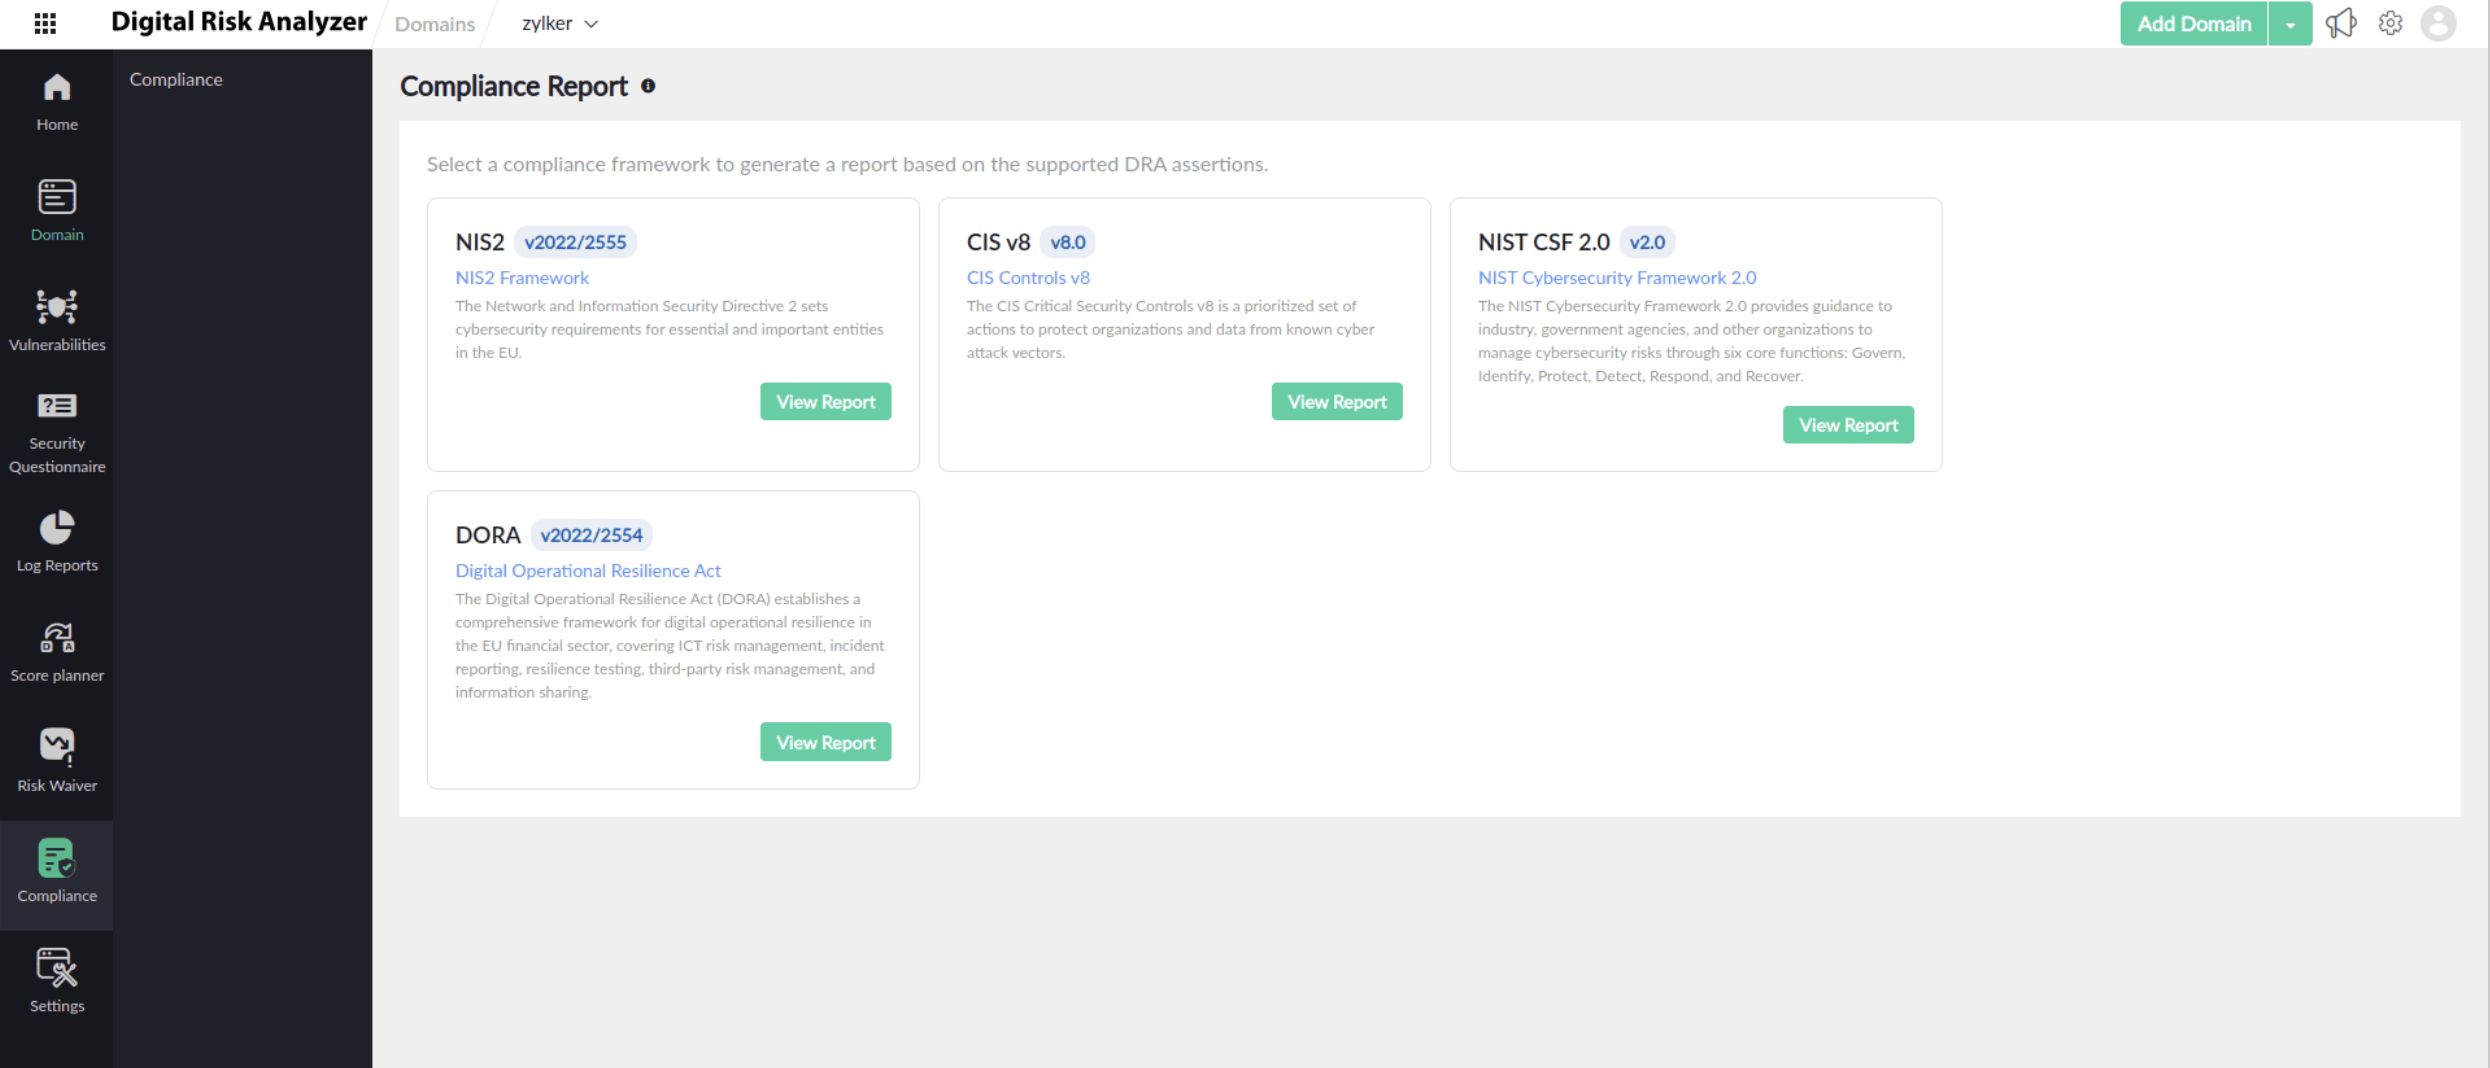
このページには、選択したコンプライアンスフレームワークの下にグループ化されたすべてのセキュリティカテゴリー、実行された関連アサーション、コンプライアンスステータス、およびコンプライアンス適合率が表示されます。
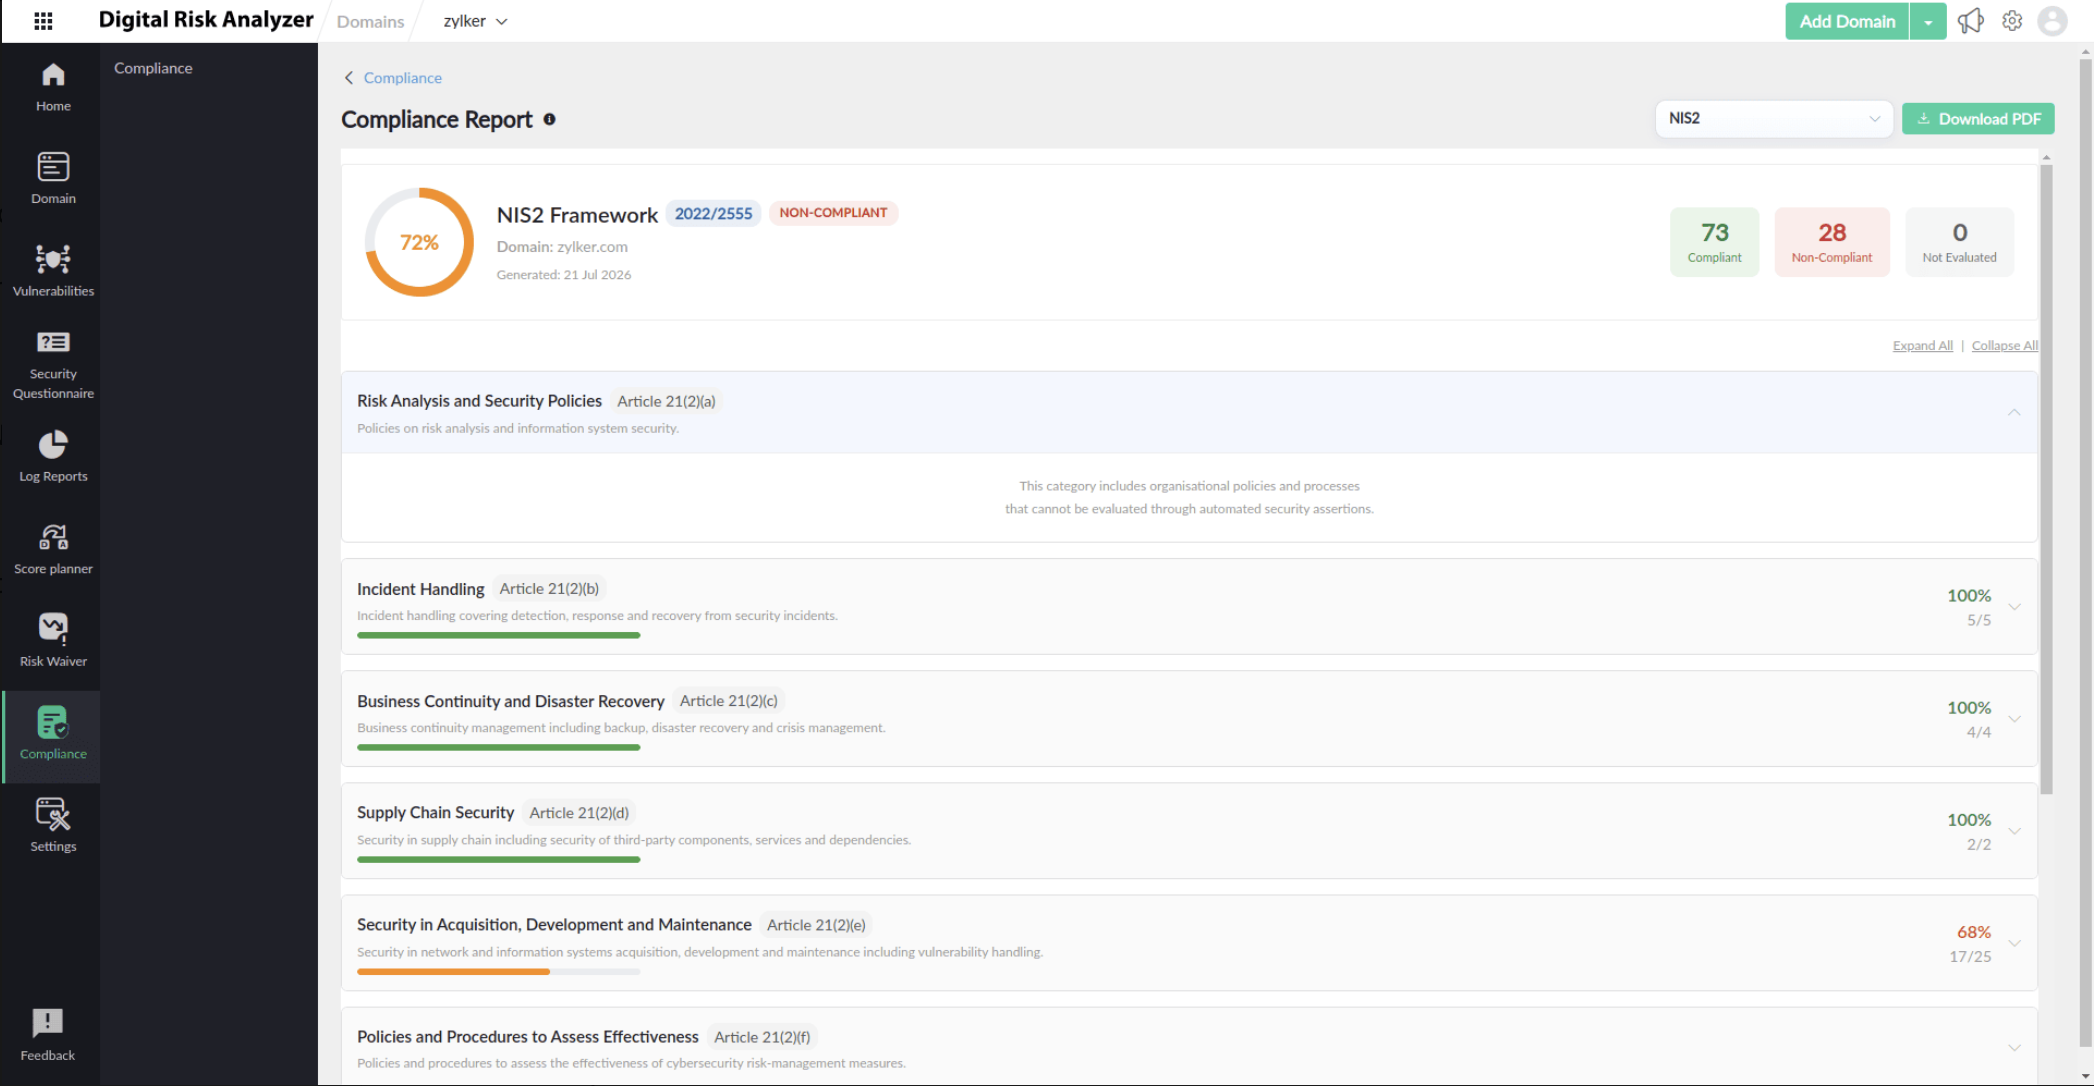
- コンプライアンスレポートの表示中に、右上隅のドロップダウンメニューを使用して、サポートされているコンプライアンスフレームワークを切り替えます。
レポートには以下の情報が含まれています。
- [コンプライアンスステータスのサマリー]:コンプライアンスレポート内では、評価されたアサーションがアセスメント結果に基づいて分類されます。結果に応じて、アサーションには次のフラグが付けられます。
- [準拠]:マッピングされたフレームワーク要件を満たす評価済みアサーション。
- [低/中/高]:評価されたアサーションで検出されたセキュリティリスクのレベル。
- [未評価]:評価されなかったアサーション。
- 選択したコンプライアンス基準に従って整理されたフレームワークセクション。
- コンプライアンス適合率に影響する個別のアサーション結果。
- 評価された各アサーションの重要度またはコンプライアンスステータス。
各フレームワークセクションを展開することで、マッピングされたセキュリティアサーションとその評価結果を確認できます。
コンプライアンスレポートのダウンロード方法
表示されているコンプライアンスレポートをエクスポートするには、次の手順を実施します。
- コンプライアンスレポートを開きます。
- フレームワークを選択します。
- 右上の[PDFダウンロード]オプションをクリックします。
エクスポートされたレポートには、選択したドメインとフレームワークのコンプライアンス評価が含まれており、文書化、内部レビュー、関係者との共有に活用することができます。
ドメイン全体のコンプライアンス適合率の表示方法
すべてのコンプライアンスフレームワークにおけるすべてのドメインの全体的なコンプライアンス適合率を表示するには、次の手順を実施します。
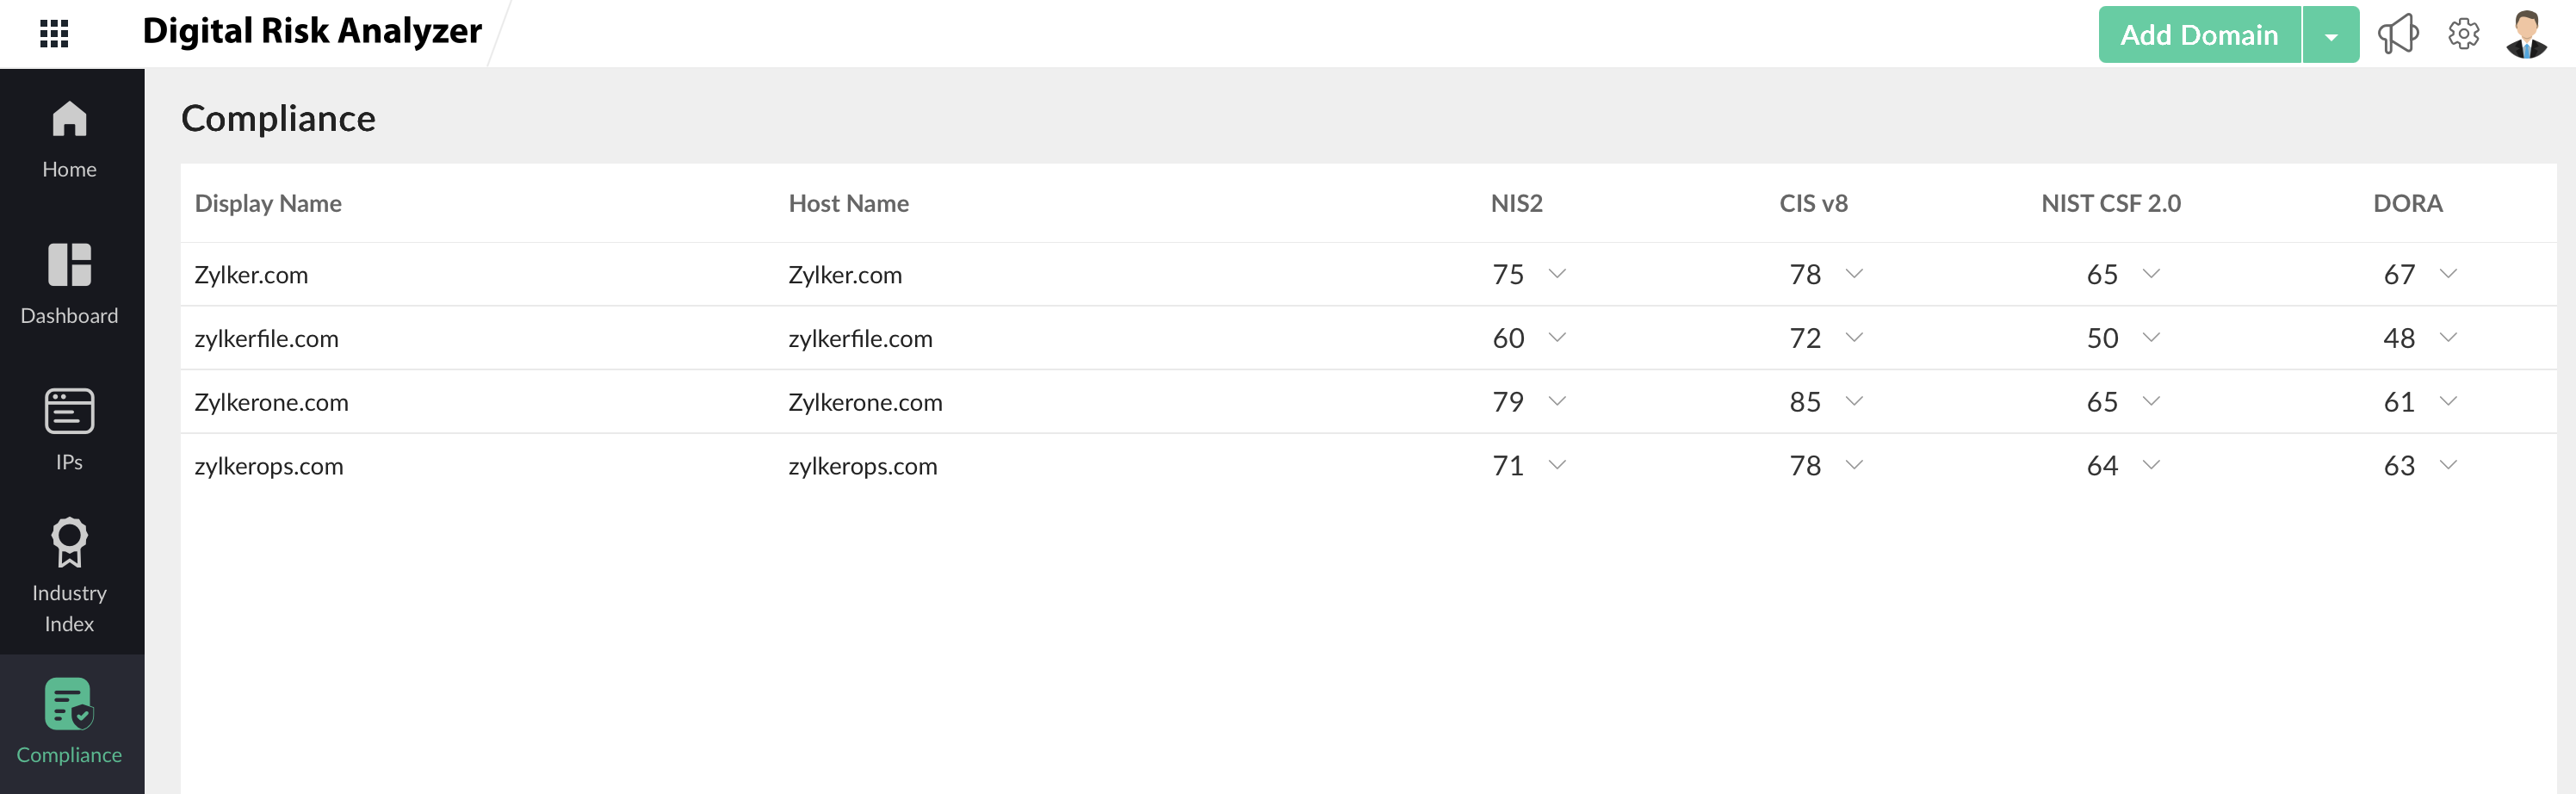
- 左のナビゲーションメニューから[ホーム]→[コンプライアンス]に移動します。コンプライアンスページでは、次の内容を統合して表示できます。
- [表示名]:設定されている監視対象ドメインの名前。
- [ホスト名]:関連付けられているホスト名またはドメイン。
- [フレームワークの割合]:サポートされている各フレームワークのコンプライアンス適合率。
- 準拠、非準拠、および未評価のマッピングされたアサーションの数。
- 「アコーディオン」アイコン
 をクリックして[表示]を選択すると、コンプライアンスレポートの詳細ビューが表示されます。または[ダウンロード]をクリックして、レポートをPDFとしてダウンロードします。
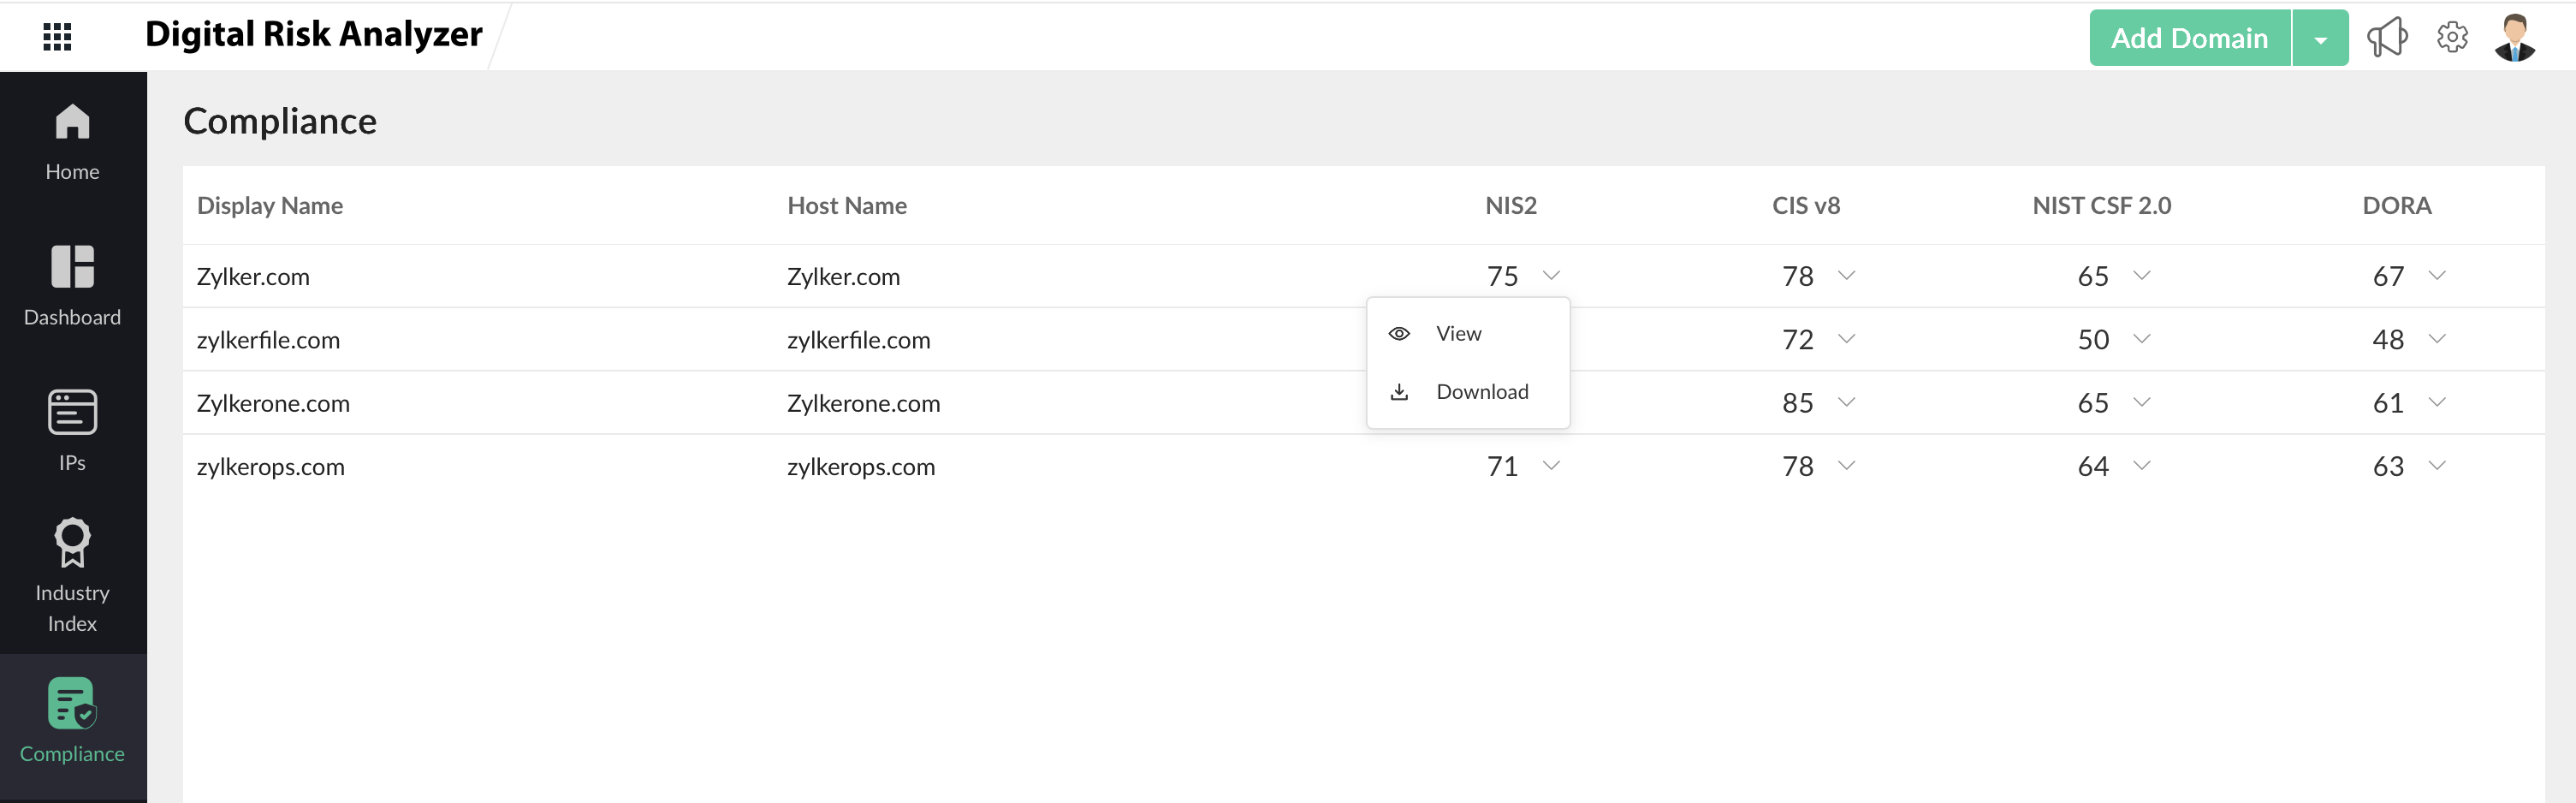
これにより、すべての監視対象ドメインにおけるコンプライアンス体制を迅速に比較することができます。